נכתב בתאריך 23 בספטמבר 2026
מה חשוב לדעת
תיקון 13 לחוק הגנת הפרטיות מחמיר באופן משמעותי את החובות על כל עסק שאוסף מידע אישי. הוא מרחיב את ההגדרה של "מידע אישי" (למשל, גם כתובת IP), דורש הסכמה אקטיבית מהמשתמשים, ומגדיל דרמטית את סמכויות האכיפה והקנסות על הפרות.
- החוק חל על כולם: אין עסק שפטור. אם יש לכם אתר עם טופס יצירת קשר, אתם חייבים לציית.
- קנסות כבדים: הקנסות על הפרות יכולים להגיע לסכומים של עד 3.2 מיליון שקלים.
- שקיפות והסכמה: חובה ליידע משתמשים איזה מידע אתם אוספים ולקבל את הסכמתם המפורשת לפני כן.
- אבטחת מידע: כל עסק נדרש לנקוט באמצעי אבטחה סבירים ולהגדיר נהלים ברורים.
- אחריות מנהלים: התיקון מטיל אחריות אישית גם על נושאי משרה בחברה.
שמעתם על תיקון 13 לחוק הגנת הפרטיות וחוששים מקנסות ענק? אתם לא לבד. החוק החדש משנה את כללי המשחק לגבי איסוף ושימוש במידע של לקוחות, והוא חל על כל עסק בישראל – מהגדולים ועד לקליניקה השכונתית או החנות האינטרנטית שלכם.
אבל אין סיבה להיכנס לפאניקה. המטרה של המדריך הזה היא אחת: לתת לכם, בעלי עסקים, כלים פשוטים וברורים כדי להבין מה בדיוק אתם צריכים לעשות. בלי שפה משפטית מסובכת, רק הסברים בגובה העיניים וצעדים מעשיים שתוכלו ליישם כבר היום כדי לעמוד בדרישות, להגן על העסק ולהימנע מקנסות מיותרים.
למה תיקון 13 נולד ומה המטרה שלו?
בעולם הדיגיטלי של היום, מידע הוא המשאב הכי יקר. כל פעולה שאנחנו עושים אונליין נאספת ומעובדת – מאתרים שאנחנו גולשים בהם ועד מוצרים שאנחנו קונים. חוק הגנת הפרטיות המקורי נכתב לפני שנים רבות, כשהמציאות הטכנולוגית הייתה שונה לגמרי.
תיקון 13 נועד לעדכן את החוק למציאות של 2026. המטרה המרכזית שלו היא להחזיר לאנשים את השליטה על המידע האישי שלהם ולהתאים את החקיקה הישראלית לסטנדרטים בינלאומיים מחמירים, כמו ה-GDPR באירופה. עבור עסקים, המשמעות היא יותר אחריות, יותר שקיפות, וחובה להתייחס לפרטיות הלקוחות במלוא הרצינות.
אז מה עסק צריך לעשות בפועל? מדריך צעדים
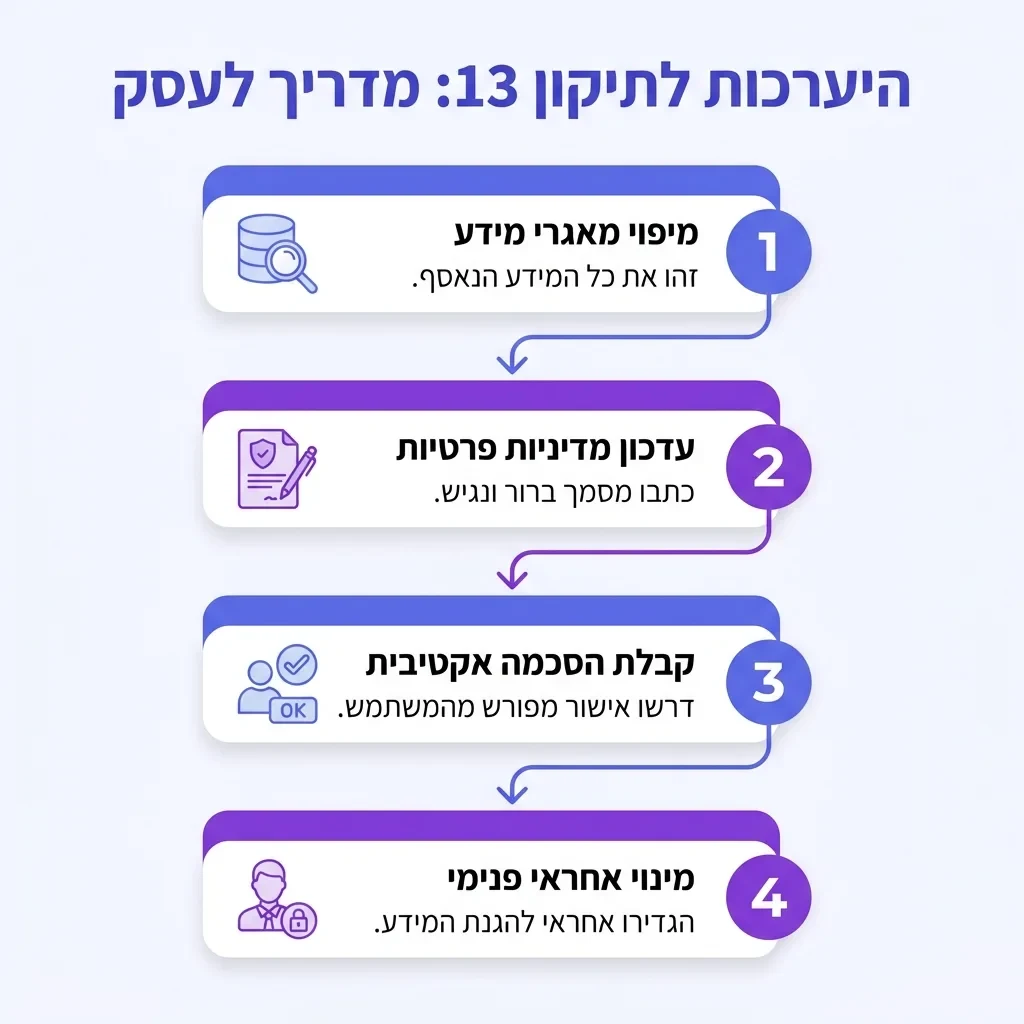
כדי לעשות סדר, ריכזנו את הצעדים המעשיים שכל בעל עסק צריך לבצע. לפני שצוללים לפרטים, הנה רשימה קצרה שתעזור לכם להתארגן:
צ'קליסט היערכות ראשונית:
שלב 1: עדכון מדיניות הפרטיות שלכם
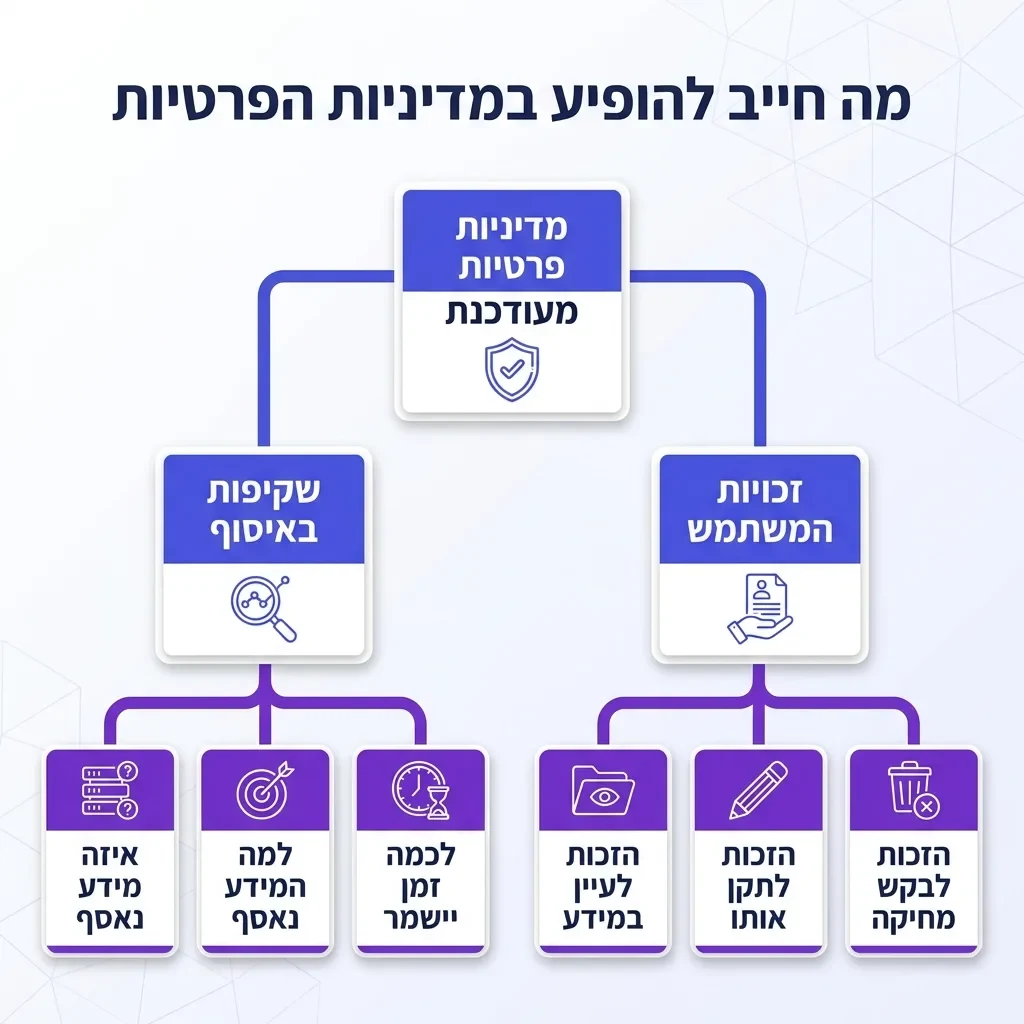
מדיניות הפרטיות באתר שלכם היא כבר לא מסמך משפטי שאף אחד לא קורא. היא צריכה להיות ברורה, נגישה וכתובה בשפה פשוטה. היא חייבת להסביר לגולשים בדיוק איזה מידע אתם אוספים עליהם, למה אתם צריכים אותו, לכמה זמן תשמרו אותו, ולמי אתם עשויים להעביר אותו (למשל, לגוגל).
בנוסף, עליכם לציין מהן זכויות המשתמשים, כמו הזכות לעיין במידע, לתקן אותו או לבקש את מחיקתו. ודאו שהמדיניות שלכם מעודכנת ומשקפת את כל פעולות איסוף המידע שאתם מבצעים. למידע נוסף, ניתן לעיין בנוסח התקנות באתר הרשות להגנת הפרטיות.
שלב 2: קבלת הסכמה אמיתית ומפורשת (Opt-In)
העידן של תיבות סימון שמגיעות מסומנות מראש נגמר. תיקון 13 דורש הסכמה "אקטיבית" מהמשתמש. למשל, בטופס יצירת קשר, אתם צריכים תיבת סימון נפרדת (שאינה מסומנת מראש) שבה המשתמש מאשר שהוא קרא ומסכים למדיניות הפרטיות, ותיבה נפרדת נוספת אם אתם רוצים להוסיף אותו לרשימת דיוור שיווקי.
הדבר נכון גם לגבי "עוגיות" (Cookies). חובה עליכם להציג באנר קוקיז ברור שמבקש את הסכמת הגולש *לפני* שאתם מפעילים עוגיות שאינן חיוניות לתפקוד האתר (כמו עוגיות מעקב, פרסום או ניתוח סטטיסטי).
שלב 3: בניית נוהל אבטחת מידע
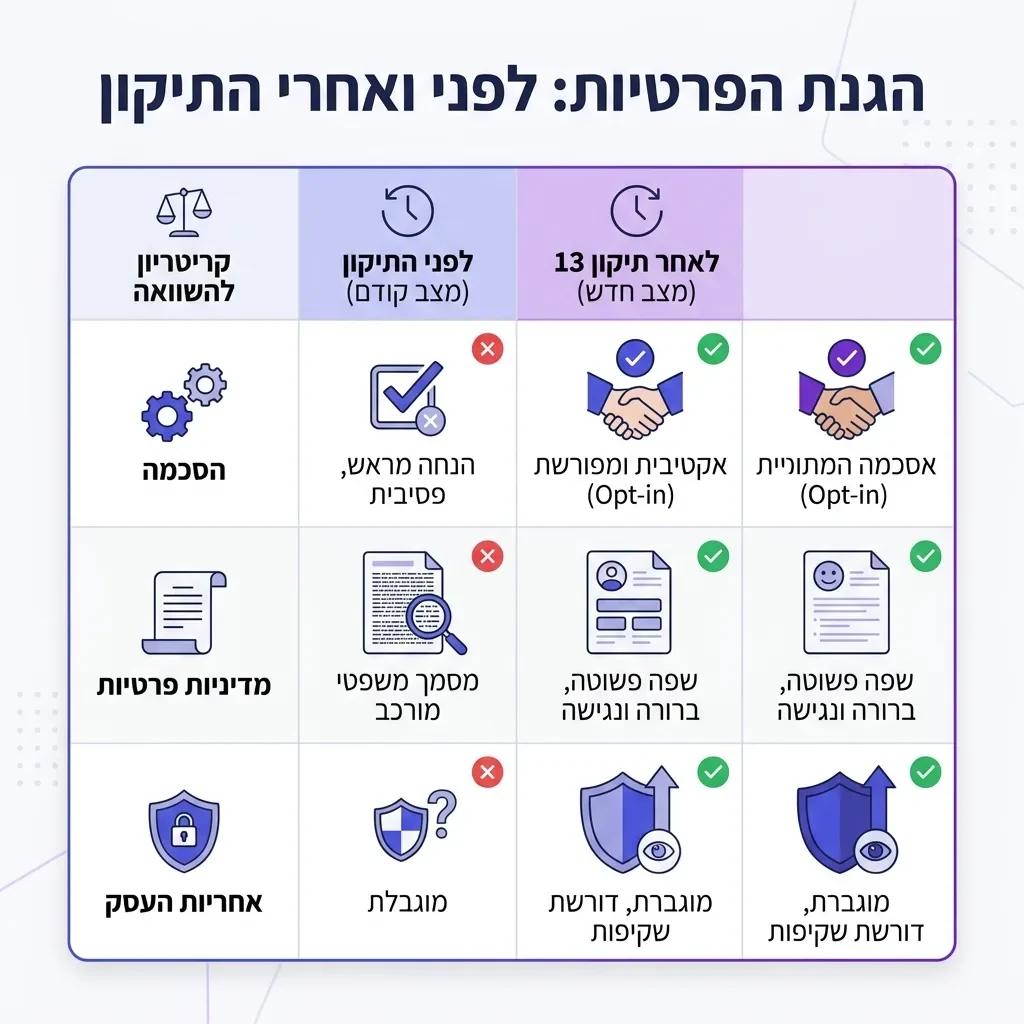
כל עסק, לא משנה גודלו, חייב לנקוט באמצעי אבטחה סבירים כדי להגן על המידע שברשותו. עבור רוב העסקים הקטנים, זה לא אומר שצריך להקים מערך סייבר מורכב, אלא ליישם נהלים בסיסיים וברורים. זה כולל הגדרת הרשאות גישה (שכל עובד ייחשף רק למידע שהוא צריך), שימוש בסיסמאות חזקות, והצפנת מידע רגיש.
חשוב לכתוב מסמך פנימי קצר שמתאר את מדיניות האבטחה שלכם. אם התהליך נראה מורכב, תמיד אפשר להתייעץ עם חברת אבטחת מידע מקצועית שתסייע לכם לבנות נוהל מותאם לצרכים שלכם.
שלב 4: ניהול ודיווח על אירועי אבטחה
מה קורה אם בכל זאת המידע דלף? החוק מחייב עסקים שמנהלים מאגרי מידע ברמת אבטחה בינונית או גבוהה לדווח לרשות להגנת הפרטיות על כל "אירוע אבטחה חמור". המטרה היא לאפשר לרשות לפקח ולסייע בצמצום הנזק.
מה חשוב לזכור במקרה של דליפת מידע?
התעלמות היא האופציה הגרועה ביותר. פעולה מהירה, שקופה ונכונה יכולה לצמצם משמעותית את הנזק למוניטין שלכם ואת הסיכון לקנסות. חשוב לתעד הכל, להבין את היקף הפגיעה ולהתייעץ עם מומחה באופן מיידי כדי לנהל את האירוע נכון.
ומה קורה אם לא מצייתים? הסכנות האמיתיות לעסק
האכיפה היא החלק המרכזי בתיקון 13. התעלמות מהוראות החוק חושפת את העסק שלכם למספר סיכונים משמעותיים, שכל אחד מהם יכול להוות מכה קשה לעסק קטן או בינוני.
האם כל עסק חייב למנות ממונה הגנת פרטיות (DPO)?
זו שאלה חשובה שגורמת לבלבול רב, והתשובה היא – לא. חובת מינוי ממונה על הגנת הפרטיות (DPO) חלה רק על גופים ספציפיים, ורוב העסקים הקטנים והבינוניים פטורים ממנה.
החובה חלה בעיקר על: גופים ציבוריים, בנקים וחברות ביטוח, עסקים שעיסוקם המרכזי הוא איסוף מידע ומכירתו, או גופים שמעבדים מידע רגיש (כמו מידע רפואי או ביומטרי) בהיקפים גדולים. אם אתם לא אחד מאלה, סביר להניח שאתם לא צריכים למנות DPO, אבל אתם עדיין חייבים לעמוד בכל שאר חובות החוק.
הטיפ של WebBot: הפכו את הפרטיות ליתרון תחרותי
"אני רואה הרבה בעלי עסקים שנלחצים מהחוק החדש, וזה מובן. אבל אני מציע להסתכל על זה אחרת: שקיפות וכבוד לפרטיות הלקוח בונים אמון. כשלקוח רואה שאתם רציניים לגבי המידע שלו, הוא מרגיש בטוח יותר לקנות מכם. השתמשו בזה כהזדמנות להראות שאתם עסק אמין ואחראי. במקום לראות בזה נטל, ראו בזה דרך לחזק את הקשר עם הלקוחות שלכם."
שאלות נפוצות
מה זה תיקון 13 לחוק הגנת הפרטיות ועל מי הוא חל?
תיקון 13 הוא עדכון מקיף לחוק הגנת הפרטיות בישראל, שמטרתו להתאים את החוק לעידן הדיגיטלי ולהחמיר את הרגולציה על איסוף ועיבוד מידע אישי. הוא חל על כל עסק, ארגון או גוף ציבורי בישראל שאוסף, מחזיק או משתמש במידע אישי של לקוחות, עובדים או ספקים – גם אם מדובר בטופס יצירת קשר פשוט באתר אינטרנט.
מהן החובות המרכזיות שעסק חייב ליישם בעקבות התיקון לחוק?
החובות המרכזיות כוללות: עדכון מדיניות הפרטיות לשפה ברורה ושקופה; קבלת הסכמה אקטיבית ונפרדת מהמשתמשים לאיסוף מידע ולשימושים שיווקיים (Opt-In); יישום אמצעי אבטחת מידע סבירים להגנה על המידע; ניהול נכון של "עוגיות" באתר וקבלת הסכמה לפני הפעלתן; ובמקרים מסוימים, חובת דיווח לרשות להגנת הפרטיות על אירועי אבטחה חמורים.
מה הקנס לעסק שלא עומד בדרישות תיקון 13 לחוק הגנת הפרטיות?
התיקון לחוק מעניק לרשות להגנת הפרטיות סמכות להטיל קנסות מנהליים משמעותיים (עיצומים כספיים) שיכולים להגיע עד 3.2 מיליון שקלים, בהתאם לחומרת ההפרה. בנוסף, בתי המשפט יכולים לפסוק פיצויים ללא הוכחת נזק של עד 10,000 ₪ לאדם, מה שפותח פתח לתביעות ייצוגיות יקרות.
האם כל עסק חייב למנות ממונה על הגנת הפרטיות (DPO)?
לא. חובת מינוי DPO חלה רק על גופים ספציפיים כמו גופים ציבוריים, בנקים, חברות ביטוח, ועסקים שעיסוקם המרכזי הוא עיבוד מידע רגיש או ניטור שיטתי של אנשים בהיקפים גדולים. רוב העסקים הקטנים והבינוניים בישראל פטורים מחובה זו, אך עדיין חייבים למלא את כל שאר דרישות החוק.
כיצד התיקון לחוק משפיע על איסוף מידע באתר אינטרנט ושימוש בעוגיות?
התיקון משפיע באופן ישיר. כל טופס באתר (יצירת קשר, הרשמה לניוזלטר) חייב לקבל הסכמה אקטיבית, כלומר תיבת סימון שהמשתמש צריך לסמן בעצמו. בנוסף, חובה להציג באנר עוגיות שמבקש הסכמה מהגולש לפני הפעלת עוגיות שאינן חיוניות לתפעול האתר (כמו עוגיות של גוגל אנליטיקס או פייסבוק פיקסל).
אילו צעדים פרקטיים נדרשים מעסק כדי להימנע מקנסות ופגיעה במוניטין?
הצעדים המרכזיים הם: 1. למפות את כל המידע הנאסף. 2. לעדכן את מדיניות הפרטיות באתר. 3. להתאים את טופסי ההרשמה והעוגיות לדרישת ההסכמה האקטיבית. 4. להגדיר נוהל אבטחת מידע בסיסי. 5. להדריך את העובדים הרלוונטיים. פעולות אלו יצמצמו דרמטית את הסיכון.
מתי חלה חובת דיווח לרשות להגנת הפרטיות על אירוע אבטחת מידע?
חובת הדיווח על "אירוע אבטחה חמור" (כמו פריצה למאגר ודליפת מידע) חלה על בעלי מאגרי מידע שחלה עליהם רמת אבטחה בינונית או גבוהה, כפי שמוגדר בתקנות. הדיווח צריך להתבצע באופן מיידי ככל הניתן לרשות להגנת הפרטיות, כדי שזו תוכל לפקח על ניהול האירוע ולסייע בהגנה על הציבור.
השורה התחתונה
תיקון 13 לחוק הגנת הפרטיות הוא לא עוד רגולציה שולית, אלא שינוי יסודי בתפיסת האחריות של עסקים כלפי מידע הלקוחות שלהם. היערכות נכונה היא לא רק דרך להימנע מקנסות כבדים וסיכונים משפטיים, אלא גם הזדמנות לבנות אמון, לשדר מקצועיות ולחזק את הקשר עם הלקוחות.
אל תחכו לרגע האחרון. התחילו ליישם את הצעדים שפירטנו כאן עוד היום. השקעה קטנה בזמן ובתשומת לב עכשיו, תחסוך לכם כאבי ראש גדולים בעתיד ותבטיח שהעסק שלכם פועל בסביבה בטוחה ואחראית, בדיוק כפי שהלקוחות שלכם מצפים.